산업 보안
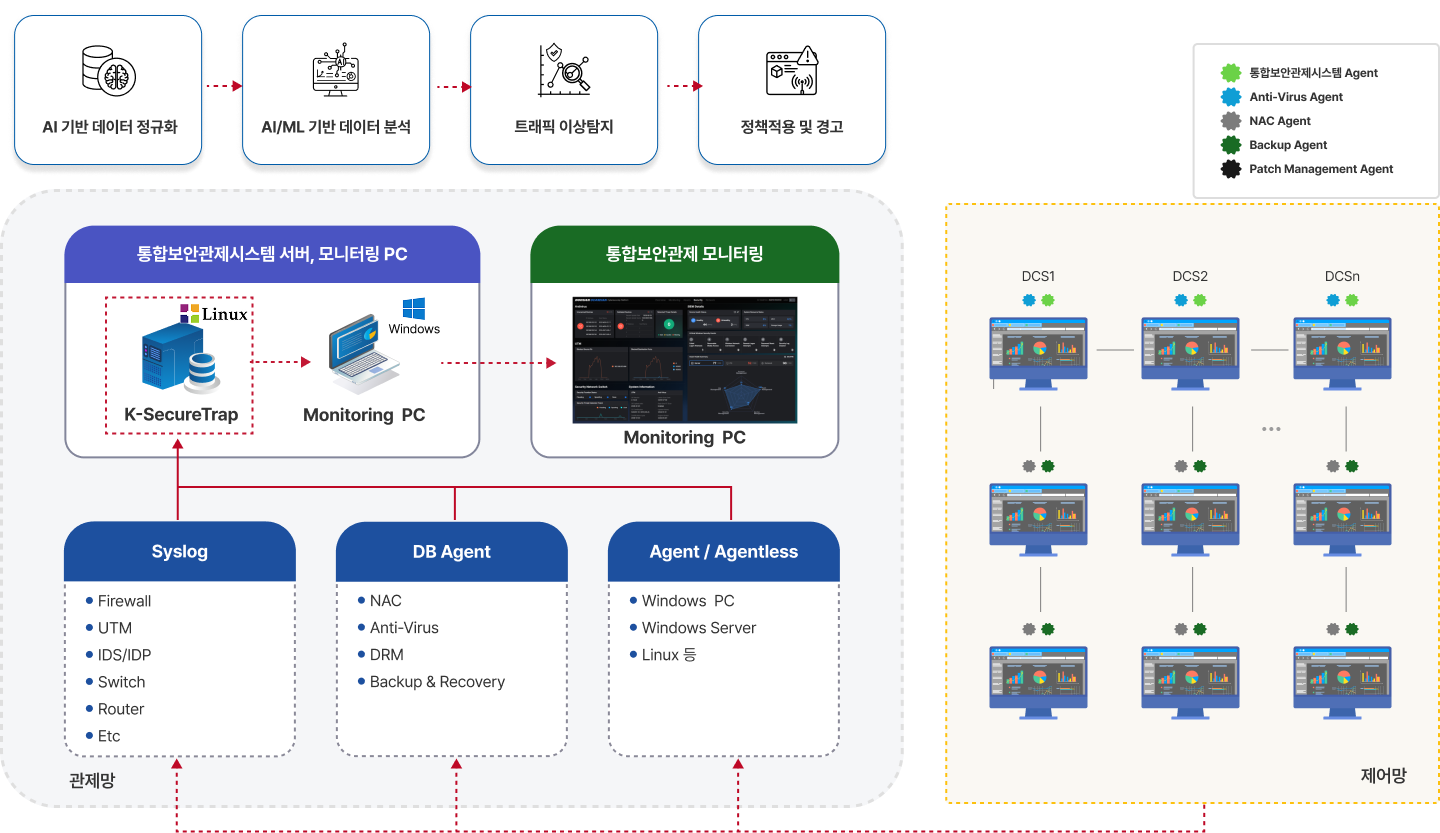
이상징후와 관련된 데이터를 학습한 인공지능 모델을 만들어서 실시간 발생하는 OT데이터를 기반으로
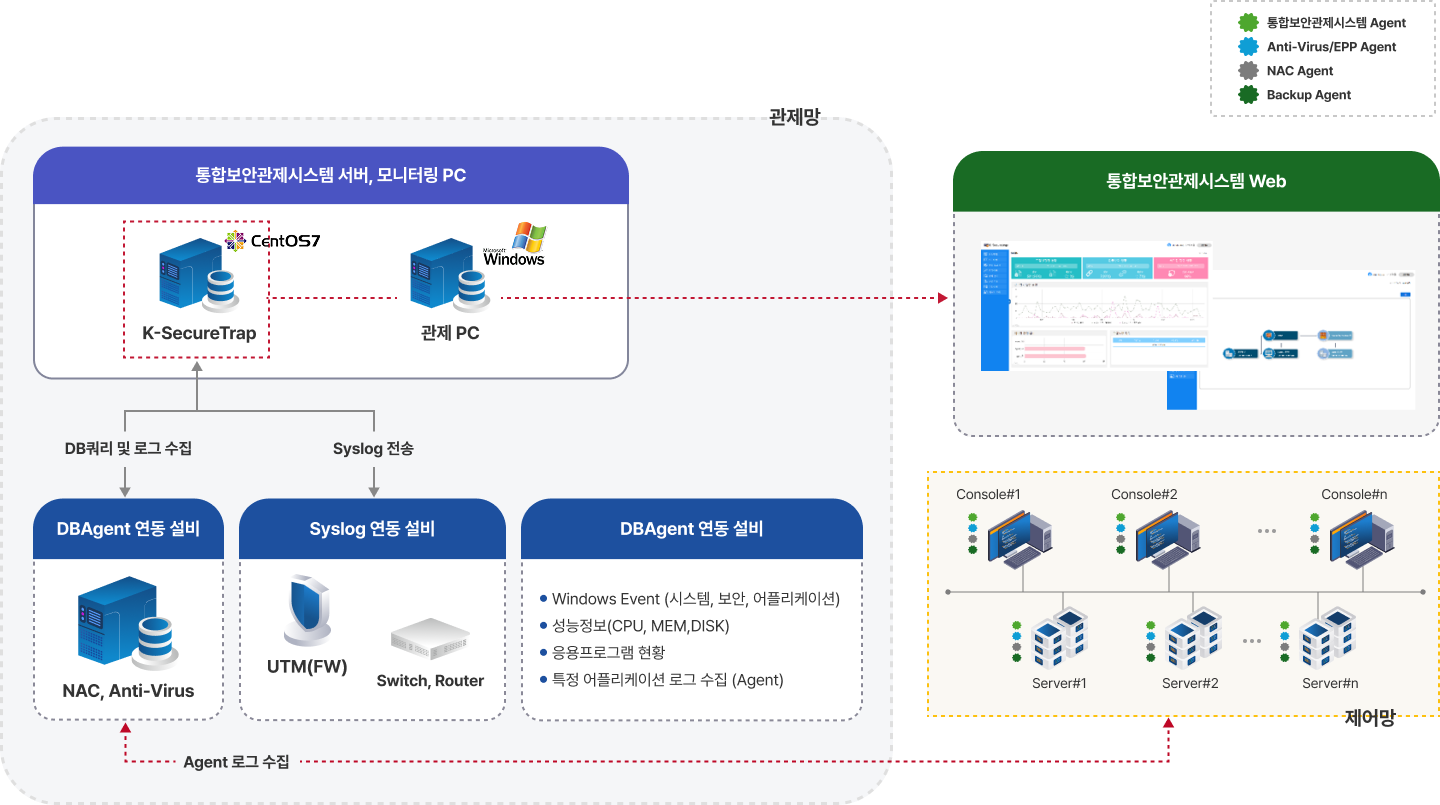
이상을 탐지하고 실시간 대응을 하도록 하는 통합보안 관제 시스템을 구축, 운영합니다.

특장점
-
01
IT/OT 데이터의 수집 및 자동화 분류
-
02
지도/비지도 이상 탐지 (DL/ML 기반 네트워크 이상징후 탐지)
-
03
침해지표/관계 네트워크 분석
-
04
실시간 시각화 및 대응체계 구축
-
05
무결성이 보장된 원시 로그 저장
-
06
BigData 기술을 적용한 신속한 로그검색 및 확장성 제공
-
07
연동 설비의 성능 정보 제공
-
08
Agent/Agentless 기반 Whitelist, Blacklist 프로세스 감시
-
09
Agent/Agentless 기반 주요 통신 기반시설 취약점 점검 및 보고서 제공
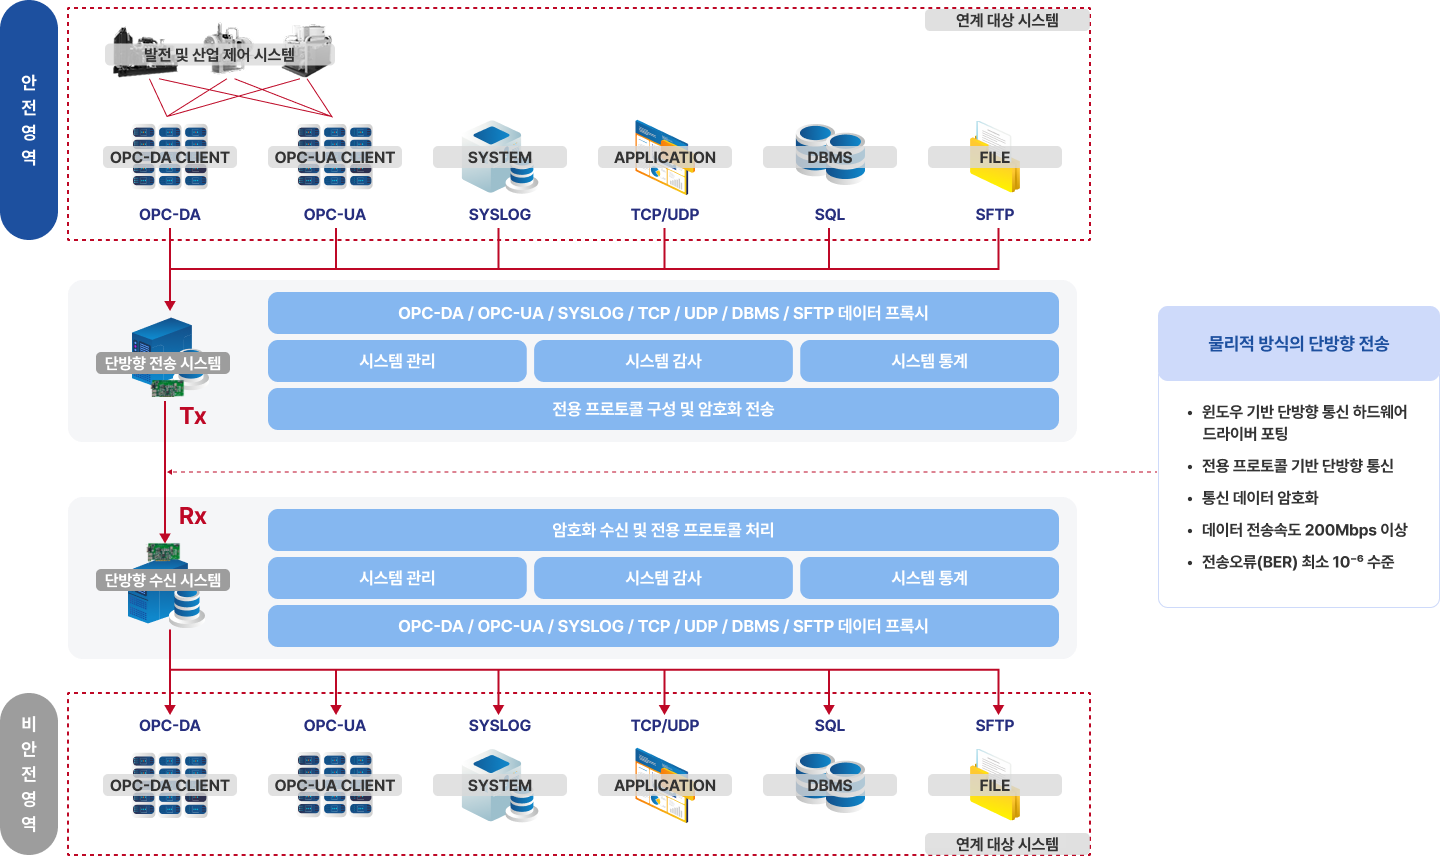
- Uni-D 제품은 단방향 데이터 송·수신을 수행하는 소프트웨어로 기본적으로 물리적으로 분리된 두 개의 네트워크 환경에서 상대적으로 높은 수준의 보안을 요하는 네트워크의 데이터를 낮은 수준의 네트워크로 보안 위협 없이 안전하게 전송하기 위해 사용됨
특장점
-
01
OPC-DA, OPC-UA, SYSLOG, SFTP, DBMS, TCP, UDP등 다양한 프로토콜 연계
-
02
전용 프로토콜을 통해 안전영역의 데이터를 비안전영역으로 연계
-
03
최소 200Mbps 이상의 단방향데이터 고속전송
-
04
단방향 전송 데이터를 검증하며 최소 10⁻⁶ 수준의 데이터 오류율(BER) 보장
-
05
단방향 전송 데이터의 보안성을 강화하기 위해 데이터 암호화
-
06
윈도우 환경에서 동작하는 OPC 프로토콜 등에 대한 원활한 연계를 위한 윈도우 기반의 단방향시스템 구현
-
07
국가 정보보호제품 보안요구사항 준수
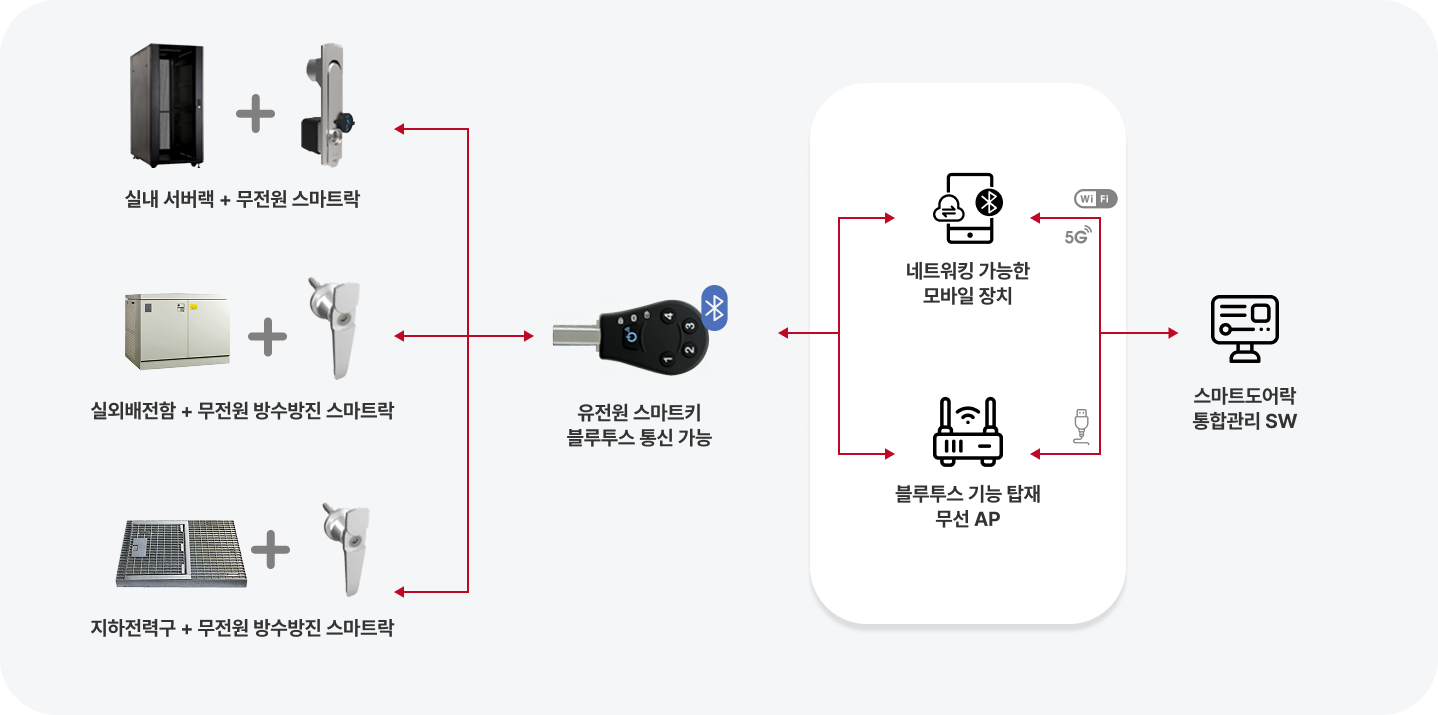
- 전원 인가가 어렵고 통신이 불가한 실외 환경에서의 지상 변압기 개폐 및 전력구에 대한 접근 제어를 통합관리 할 수 있는 변압기 합체 결합형 무전원 스마트 도어락 및 통합관리시스템
특장점
-
01
One Key로 다양한 모양의 Lock 제어 가능
-
02
복제가 불가능한 열쇠로 보안성 강화다. 언제, 누가, 어디서 등 사용 이력 검색 가능
-
03
네트워크 연결 시 Key의 Lock Access 상황 실시간 조회 및 모니터링 가능
-
04
Key가 주체가 되어 전원 인가 및 인증 수행
-
05
Lock을 설치하고 별도의 전원, 통신선로 필요 없음
-
06
통신선로 및 전원관리가 어려운 건물 외부에도 설치 가능
-
07
전원관리, 통신선로 설치 및 관리비용 절감
-
07
보안성과 편리성이 강화된 플랫폼 기반의 ICT 소형 디지털 보안체계